Киберексперт за бомбените заплахи у нас: Тяхната цел е да всяват паника
Съобщенията може да са изпратени чрез компрометирана електронна поща, заразен компютър или автоматизирани системи, обясни Станислав Атанасов

„След взрива ще ви събираме парче по парче“ – това гласи част от имейла с бомбена заплаха, изпратен до редица училища, детски градини, съдебни палати и други обществени сгради вчера.
От МВР съобщиха, че заплахите са изпратени от компрометирани пощенски кутии на потребители извън България. Този път имейлите са получени от страна в Европейския съюз.
Сред засегнатите е 91-ва детска градина в София. По протокол при получаване на подобна заплаха достъпът до сградата се преустановява за 24 часа. Детската градина ще отвори днес в 11:00 часа.
Директорът на детската градина Таня Кечева разказа, че вчера, по време на нормалния работен ден, е получен имейл, в който се отправя заплаха, че сградата ще бъде взривена, а оцелелите ще бъдат нападнати с ножове.
„Имаме протокол за действие при получаване на такива имейли, там пише, че всяка заплаха се приема за истинска“, обясни Кечева.
Тя веднага подала сигнал на телефон 112, който бил препратен към полицията, както и уведомила Столичната община и районната администрация. Около 10 минути по-късно на място пристигнали патрул от Пето районно управление и районният инспектор, отговарящ за района.
По препоръка на полицейските служители децата били изведени навън, а сградата била проверена отвътре и отвън. След огледа полицията препоръчала детската градина да остане затворена за 24 часа.
„Нищо необичайно не е намерено“, каза директорката.
По думите ѝ около 200 деца били взети от родителите си в рамките на 30-40 минути. За да не се създава допълнителен стрес у децата, родителите и персоналът се опитали да представят ситуацията по-спокойно.
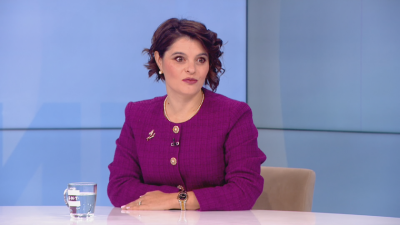
Според киберексперта Станислав Атанасов подобни имейли обикновено имат за цел да всяват паника. Той допуска, че посоченото в конкретното съобщение име може да е измислено или да е взето от друг източник.
„Това са стандартни имейли със заплахи, които се разпращат. Има стандартен стил“, заяви Атанасов.
По думите му най-вероятно е използван стар списък с имейл адреси на училища и детски градини. Той посочи, че съобщенията може да са изпратени чрез компрометирана електронна поща, заразен компютър или автоматизирани системи.
„Това може да е валидна поща, която е била компрометирана, която е изстекла паролата. Това може да е заразен компютър, който има възможност за изпращане на имейли. Може да са много неща“, обясни Атанасов.
Според него дори да бъде установено устройството, от което е изпратен имейлът, това не означава непременно, че е открит неговият автор.
МВР и ГДБОП продължават работата по сигналите съвместно с партньорски служби. Експертите съветват да не се създава паника и да се осигури максимална защита на електронните пощи на обществените сгради.